Platforma
System operacyjny stworzony dla nienadzorowanego sprzętu
HurricaneOS eliminuje złożoność między Twoim kodem a flotą edge. Wypychaj kontenery, nie łatki kernela.
Platforma
-
01 · Przetrwanie
Zbudowany tak, by nagłe wyłączenie nie miało czego uszkodzić
Wolumen systemowy montowany jest tylko do odczytu, więc nieczyste wyłączenie nie ma czego zepsuć. Aktualizacje zapisywane są na bezczynnym banku i przełączane dopiero po pomyślnej sondzie zdrowia; jeśli zawiedzie, bootloader wraca do banku, który działał. Bez operatora, bez wyjazdu w terenie.
-
02 · Bezpieczeństwo
Tożsamość oparta na sprzęcie, domyślnie zablokowany dostęp
Każde urządzenie trzyma własny klucz tożsamości w TPM 2.0 — którego wymagamy do certyfikacji każdego profilu sprzętowego — a tożsamość jest zaprojektowana tak, by nie dało się jej skopiować na inne urządzenie. Urządzenie i chmura uwierzytelniają się wzajemnie przez mTLS, zapora domyślnie blokuje ruch, aplikacje działają odizolowane w kontenerach, a porty komunikacyjne i inne interfejsy I/O pozostają zamknięte, dopóki nie zostaną jawnie zatwierdzone. To standard w Linuksie na brzegu sieci i tak go traktujemy; znaczenie ma to, że odwzorowuje się bezpośrednio na artykuł 3.3 RED i wymogi zasadnicze Cyber Resilience Act, opisane na stronie zgodności.
-
03 · Obsługiwane
My prowadzimy platformę. Ty piszesz aplikację.
Łatanie systemu, harmonogram wdrożeń, monitoring stanu i reakcja na awarie są po naszej stronie, a nie w konsoli, którą Ci wręczamy. Twój zespół wypycha kod do repozytorium, każdy build jest skanowany pod kątem CVE i przechowywany w Twoim prywatnym rejestrze — nigdy publicznym — a kod trafia na flotę. Większość porównywalnych platform utrzymuje swój system, ale prowadzenie floty zostawia Tobie — co oznacza zatrudnienie kogoś, kto zna Linuksa wbudowanego, albo odkrycie, że był potrzebny.
-
04 · Suwerenność
Dostawca z UE, dla tych, którzy muszą o to pytać
System, płaszczyzna kontrolna i inżynieria są nasze — tworzone i prowadzone z Polski, hostowane w ramach EOG. Dla obronności, infrastruktury krytycznej i podmiotów objętych NIS2 jurysdykcja dostawcy utrzymującego Twój łańcuch rozruchu to pytanie przetargowe — a każda porównywalna platforma, którą analizowaliśmy, odpowiada na nie spoza UE. Przepisy UE mają teraz zęby: cyberbezpieczeństwo jest obowiązkowe dla nowych bezprzewodowych produktów podłączonych do sieci od sierpnia 2025, a raportowanie z Cyber Resilience Act od września 2026.
Osobno: dla zespołów, które potrzebują czegoś więcej niż uruchamiania własnego kodu na brzegu sieci, prowadzimy też projekty zbierania i przetwarzania danych. To odrębna usługa, kontraktowana niezależnie — nie jest częścią subskrypcji systemu.
Rozpocznij
Zobacz HurricaneOS w akcji
Umów 30-minutowe demo albo zapytaj o trial na płycie, którą certyfikujemy, lub na wynajętej jednostce. Rozmowa do niczego nie zobowiązuje.
01 / Rozruch
Zobacz, jak startuje.
Zapis konsoli pełnego uruchomienia HurricaneOS — od bootloadera do ekranu logowania. Bez edycji, 14 sekund.
- Dwa sloty systemu.
- Bootloader wybiera między Root A i Root B. Nowy system zapisywany jest do slotu zapasowego; jeśli się nie uruchomi, urządzenie automatycznie wraca do poprzedniego.
- Tożsamość w sprzęcie.
- Przy pierwszym rozruchu urządzenie generuje klucz prywatny wewnątrz TPM 2.0. Klucz nigdy nie opuszcza układu, więc urządzenia nie da się sklonować.
- Domyślnie zablokowany.
- Zapora „domyślnie odmawiaj”, izolowane kontenery, a porty szeregowe/COM i inne interfejsy I/O wyłączone, dopóki nie zostanie przyznane uprawnienie.
02 / Na urządzeniu
Co jest na urządzeniu
Cztery partycje, jedna zapisywalna. Wolumen systemowy jest montowany tylko do odczytu, więc zanik zasilania w trakcie zapisu nie jest scenariuszem awarii — nie ma czego uszkodzić.
Urządzenie edge
- Izolowane kontenery
- Zapora „domyślnie odmawiaj”
- I/O domyślnie wyłączone
- Sprzęt przez broker uprawnień
Dysk · eMMC lub NVMe/SSD · ≥ 16 GB
Data — rozszerza się na cały dysk przy pierwszym rozruchu
Na podstawie instrukcji użytkownika HurricaneOS.
- Dlaczego dwa banki.
- Aktualizacja nigdy nie dotyka działającego systemu. Zapisywana jest na bezczynnym banku, weryfikowana, a potem uruchamiana. Jeśli sonda zdrowia zawiedzie, bootloader wraca do banku, który działał.
- Dlaczego tylko do odczytu.
- Awarie w terenie w sprzęcie bez nadzoru zdominowane są przez uszkodzenia systemu plików po nieczystym wyłączeniu. Odebranie prawa zapisu do wolumenu systemowego usuwa całą tę klasę awarii.
- Dlaczego klucze w sprzęcie.
- Urządzenie generuje swój klucz tożsamości wewnątrz układu TPM 2.0, a klucz nigdy go nie opuszcza, więc tożsamość jest zaprojektowana tak, by nie dało się jej skopiować na inne urządzenie.
03 / Aktualizacje OS
Aktualizacja systemu, która wraca do poprzedniej zamiast uszkodzić urządzenie
Aktualizacje systemu operacyjnego dostarcza przez sieć wyłącznie Global Storm. Dane aplikacji nigdy nie są naruszane.
- 1 Przychodzi obraz OTA
- 2 Zapis do slotu zapasowego
- 3 Bootloader przełącza slot
- Startuje?
- tak Działa nowy system
- nie Powrót do poprzedniego slotu — automatycznie
Partycja danych: aktualizacja OS nigdy jej nie narusza
Na podstawie instrukcji użytkownika HurricaneOS.
04 / Dostarczanie
Od git push do działającego kontenera
Nie logujesz się na urządzenie przez SSH, żeby wdrożyć. Nowy build nigdy nie wysyła się sam — to Ty wybierasz, który trafia na flotę.
- Twój zespół: 01 · git push Push do podłączonej gałęzi
- Chmura Global Storm: 02 · build Obraz wieloarchitekturowy
- Chmura Global Storm: 03 · registry Prywatny rejestr
- Chmura Global Storm: 04 · scan Skan CVE
- Twój zespół: 05 · deploy Wybierz udany build → Deploy ręczna bramka
- Twoja flota: 06 · pull Urządzenie pobiera wariant dla swojego CPU wzajemny TLS
- Twoja flota: 07 · run Izolowany kontener
stan · logi · status → dashboard
Na podstawie instrukcji użytkownika HurricaneOS.
05 / Płaszczyzna kontrolna
Każde urządzenie, każda wersja, jeden widok
Stan floty jest źródłem prawdy w chmurze i jest uzgadniany przez urządzenie. Zobacz zdrowie, wersję systemu i działające kontenery każdego urządzenia, wdróż wybrany build na jedno urządzenie lub całą flotę jednym działaniem i wdróż ponownie sprawdzony build, aby wycofać zmiany — bez wysyłania kogokolwiek w teren.
- Na wersji docelowej
- 1276
- Przygotowanie
- 6
- Wycofane
- 2
- Nieosiągalne
- 0
| Urządzenie | Wersja OS | Bank rozruchu | Stan | Ostatni kontakt |
|---|---|---|---|---|
| gs-3f9a21c4 | 2.4.1 | A | sprawne | 12 s temu |
| gs-8b7e04d1 | 2.4.1 | A | sprawne | 34 s temu |
| gs-1c55ba90 | 2.4.2 | B | przygotowanie | 8 s temu |
| gs-d024e7f6 | 2.4.1 | A | sprawne | 2 min temu |
| gs-47ab9e02 | 2.3.8 | A | wycofane | 1 min temu |
Ilustracja widoku floty, nie zrzut ekranu produktu. Identyfikatory urządzeń i liczby są przykładowe.
06 / Sprzęt
Trzy drogi do sprzętu pod spodem
Zacznij na certyfikowanym, gotowym sprzęcie naszego partnera sprzętowego — to zalecana droga, już zwalidowana z systemem. Albo wykorzystaj własną platformę x86 lub ARM, która spełnia wymagania. Dla kilku naprawdę brutalnych projektów budujemy dedykowany sprzęt sami.
-
01 · Partner sprzętowy
Zacznij na sprzęcie HurricaneOS-ready od naszego partnera sprzętowego
Zalecany sposób na start. Bramy przemysłowe, węzły wizyjne, komputery na szynę DIN i jednostki pojazdowe z katalogu naszego partnera sprzętowego — certyfikowany sprzęt z półki, już zwalidowany z systemem. Pokrywa większość komercyjnych wymagań.
Komputery przemysłowe i bramy edge od naszego partnera sprzętowego
-
02 · Twój
Wykorzystaj sprzęt, który już wysyłasz
64-bitowa platforma Intel lub AMD z UEFI albo wspierana płyta ARM (na przykład NVIDIA Jetson), w każdym przypadku z TPM 2.0 spełniającym wymagania. TPM to wymóg, nie preferencja. Certyfikujemy ją i od tego momentu utrzymujemy.
Intel · AMD · ARM (np. NVIDIA Jetson) · wymagany TPM 2.0
-
03 · Nasz
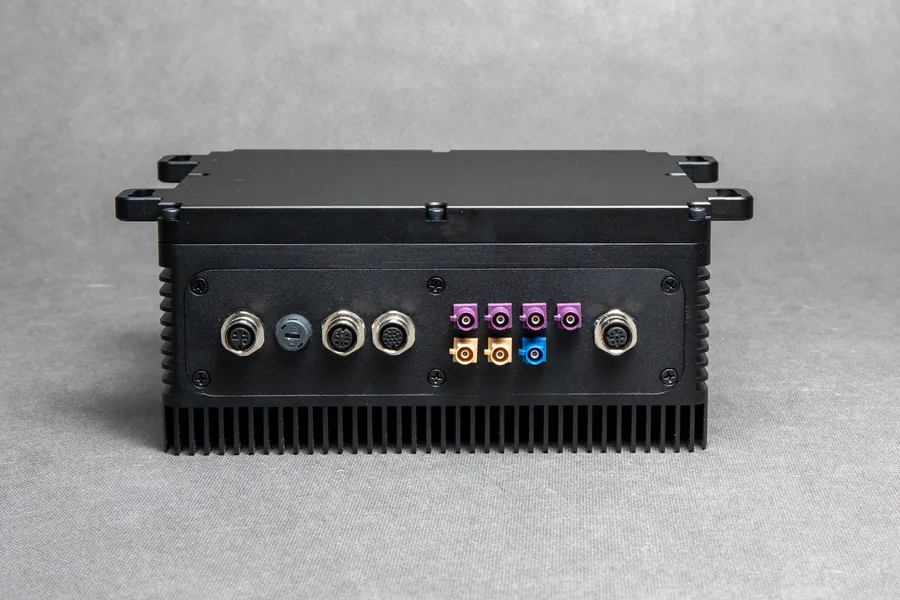
Dedykowane konstrukcje do specjalnych, wymagających projektów
Dla kilku naprawdę brutalnych projektów — zasolenie, długotrwałe wibracje, udary i skrajne temperatury — projektujemy i budujemy sprzęt sami, bo nic z półki tego nie wytrzyma. To konstrukcje w fazie MVP, pod specjalne projekty, specyfikowane per projekt, nie certyfikowany produkt katalogowy. Opcje reakcji na naruszenie fizyczne specyfikujemy per projekt w tych konstrukcjach — pod Twoje wymagania bezpieczeństwa, nie z katalogu.
Szczelna obudowa aluminiowa · projektowana pod udary i wibracje · z detekcją naruszenia · tylko specjalne projekty
Wymagania i wdrożenie
- Wymagania
- 64-bitowy x86-64 lub wspierana płyta ARM; rozruch UEFI (płyty ARM startują przez firmware producenta); TPM 2.0; ok. 16 GB lub więcej eMMC albo NVMe/SSD; 2 GB RAM lub więcej; dostęp do internetu przy pierwszym uruchomieniu.
- Jak to wygląda
- Podajesz architekturę CPU i nośnik rozruchowy; budujemy i dostarczamy obraz dla Twojego sprzętu; Twoje urządzenia są wstępnie u nas rejestrowane; każde urządzenie konfiguruje się samo przy pierwszym włączeniu.
Pierwsze uruchomienie to świadomy projekt z udziałem człowieka — późniejsze aktualizacje są zero-touch.
07 / Alternatywy
Czym różnimy się od platform, które też rozważasz
Solidne platformy Linuksa na brzegu sieci są w tym dobre. Nie będziemy udawać inaczej ani przypisywać sobie funkcji bezpieczeństwa, które ma każda z nich. Oto gdzie wybór faktycznie się rozstrzyga.
Przewiń tabelę w bok, aby zobaczyć wszystkie kolumny
| HurricaneOS | System oparty na snapach | Platforma flotowo-kontenerowa | System dostawcy modułów | |
|---|---|---|---|---|
| Niezmienny wolumen systemowy | tak: Tylko do odczytu z założenia | tak: Oparty na snapach | tak: Tylko do odczytu | tak: Oparty na OSTree |
| Automatyczny powrót po nieudanej aktualizacji | tak: Na poziomie bootloadera, bez operatora | nie: Wycofanie snapa, nie całego obrazu | tak: Aktualizacje systemu hosta | tak: Rollback OSTree |
| Działa na sprzęcie, który już wysyłasz | tak: x86-64 lub wspierane płyty ARM z TPM 2.0 — obraz budowany i certyfikowany dla każdej płyty | tak: Płyty certyfikowane; poza nimi opłata | tak: Lista wspieranych typów urządzeń | nie: Zbudowany wokół własnych modułów dostawcy |
| Kto prowadzi flotę na co dzień | tak: My — łatanie, wdrożenia, monitoring, reakcja | nie: Ty, we własnym store i narzędziach | nie: Ty, w ich dashboardzie | nie: Ty, w ich chmurze |
| Jurysdykcja dostawcy | tak: Polska — UE | nie: Poza UE | nie: Poza UE | nie: Poza UE |
Opracowane na podstawie publicznej dokumentacji każdej platformy, stan na październik 2026. Wszystkie są solidne; każda poprawnie realizuje niezmienność — to standard, nie wyróżnik; część może być tańsza za urządzenie przy wolumenie. Różnice, które wytrzymują analizę, to niezależność sprzętowa i to, gdzie siedzi dostawca.
Rozpocznij
Zobacz HurricaneOS w akcji
Umów 30-minutowe demo albo zapytaj o trial na płycie, którą certyfikujemy, lub na wynajętej jednostce. Rozmowa do niczego nie zobowiązuje.